Conversions API (CAPI) permite enviar a Meta eventos y datos de marketing desde sistemas controlados por la empresa, como un servidor, una plataforma web, una aplicación o un CRM. Su principal valor es reducir la dependencia exclusiva del navegador y complementar la señal del píxel. En proyectos web suele tener sentido trabajar con ambas capas en paralelo: el navegador aporta contexto de sesión y CAPI añade una ruta de envío más resistente a fallos de carga, determinados bloqueadores y otras pérdidas de señal.
El píxel depende de que el código se ejecute correctamente en el navegador. CAPI, en cambio, puede enviar el evento desde el backend, un CRM, una plataforma de comercio electrónico o una infraestructura server-side. Esto no convierte la medición en infalible ni elimina las obligaciones de privacidad, pero sí permite construir una captura más robusta y auditable cuando la implementación está bien diseñada.
Para empezar hoy, pide a tu cliente:
- Acceso al Business Manager y al Administrador de Eventos de Meta.
- El ID del píxel existente y el token de acceso de la API.
- Acceso a los logs del servidor o al sistema que registra los eventos de conversión.
Consejo profesional: Prioriza los eventos de mayor valor económico primero: Purchase, Lead y CompleteRegistration. Son los que más impactan en la optimización de campañas y los que más se pierden con bloqueadores. Una vez estabilizados, añade AddToCart y ViewContent.
👉 Si necesitas descargarte infografías sobre Conversions API, descuentos en cursos y herramientas y mucho más puedes hacerlo aquí: descargar infografías y recursos
Resumen: qué debes saber sobre Conversions API
Conversions API es una pieza de medición server-side orientada a enviar eventos de marketing a Meta desde sistemas que controla la empresa. No sustituye automáticamente al píxel ni convierte la atribución en perfecta. Su utilidad aparece cuando ambas capas se coordinan: el evento se define una sola vez, se transmite por las rutas previstas, se deduplica correctamente y respeta el estado de consentimiento.
Una implementación de calidad no se mide por el simple hecho de que Meta reciba eventos. Debe existir coherencia entre el pedido o lead real, el evento del navegador, el evento enviado desde servidor y el resultado visible en Events Manager. Además, el proyecto necesita documentación, control de errores y una persona responsable de revisar la calidad de la señal después del lanzamiento.
Tabla de contenidos
- Píxel vs. Conversions API: ¿cuándo usar cada uno?
- Cómo funciona CAPI en la práctica: payloads y parámetros clave
- ¿Qué opciones de implementación existen y cuándo elegir cada una?
- Cómo evitar duplicados: estrategia de deduplicación y mapeo de eventos
- Costes y recursos para una implementación típica
- Checklist para agencias: del briefing al go-live
- Puntos clave
- La medición server-side no es solo técnica: es una decisión estratégica
- Lester Grow: implementación y mantenimiento de CAPI para agencias
- Fuentes útiles para implementación y verificación
- Preguntas frecuentes
Píxel vs. Conversions API: ¿cuándo usar cada uno?
La respuesta corta: usa ambos. Meta recomienda explícitamente implementar el píxel y CAPI en paralelo para maximizar la cobertura de señal. El píxel captura eventos en tiempo real desde el navegador con contexto de sesión rico; CAPI aporta resiliencia, cobertura cookieless y la capacidad de enviar eventos que el píxel nunca vería.
| Dimensión | Píxel (client-side) | Conversions API (server-side) |
|---|---|---|
| Precisión / cobertura de señal | Alta en entornos sin bloqueadores; baja con ITP/Safari o ad blockers | Alta independientemente del navegador; cubre eventos offline y CRM |
| Privacidad y cumplimiento (GDPR) | Depende de cookies de terceros; afectado por restricciones de navegador | Mayor control sobre qué datos se envían; hashing obligatorio de PII |
| Complejidad de implementación | Baja: snippet de JavaScript en el sitio | Media-alta: requiere backend, servidor o GTM server-side |
| Latencia / fiabilidad | Inmediata pero frágil (bloqueadores, fallos de red del cliente) | Ligeramente mayor latencia; más fiable y con posibilidad de reintentos |
| Coste operativo | Prácticamente nulo | Coste de servidor, desarrollo y mantenimiento mensual |
La deduplicación es el mecanismo que evita que un mismo evento se cuente dos veces cuando llega tanto del píxel como de CAPI. El campo clave es event_id: si el píxel y CAPI envían el mismo event_id para el mismo evento, Meta descarta el duplicado automáticamente. Un ejemplo práctico: cuando el usuario completa una compra, el píxel dispara un evento Purchase con event_id: "order_12345". Tu servidor envía ese mismo evento con el mismo event_id. Meta recibe ambos, los compara y registra solo uno.
Consejo profesional: Para mejorar el match rate, incluye siempre los campos em (email hasheado), ph (teléfono hasheado), client_ip_address y user_agent en cada payload. Estos cuatro campos son los que más contribuyen a que Meta identifique al usuario y atribuya correctamente la conversión.
Conversions API: cuadro resumen de pros y contras
| Enfoque | Ventajas | Limitaciones |
|---|---|---|
| Píxel + CAPI | Mayor cobertura de señal; contexto de navegador y servidor; permite deduplicación. | Requiere coordinar dos rutas y comprobar que no se cuentan eventos dobles. |
| Solo píxel | Implementación sencilla y útil para eventos de navegación. | Más expuesto a fallos de carga, bloqueadores y restricciones del entorno cliente. |
| Solo CAPI | Permite trabajar con backend, CRM, offline y sistemas propios. | Puede perder contexto del navegador y no elimina por sí sola problemas de consentimiento o atribución. |
| Integración bien gobernada | Datos más auditables y útiles para optimización. | Necesita mantenimiento, pruebas y responsables claros. |
Cómo funciona CAPI en la práctica: payloads y parámetros clave
El flujo técnico mínimo que una agencia debe dominar tiene tres pasos: capturar el evento en el sistema de origen, construir el payload con los campos requeridos y enviarlo a la API con las garantías de resiliencia adecuadas.
Un payload típico para un evento Purchase incluye estos campos esenciales:
{
  "event_name": "Purchase",
  "event_time": 1718000000,
  "event_id": "order_12345",
  "event_source_url": "https://tienda.ejemplo.com/gracias",
  "action_source": "website",
  "user_data": {
    "em": ["<SHA-256 del email>"],
    "ph": ["<SHA-256 del teléfono>"],
    "client_ip_address": "192.0.2.1",
    "client_user_agent": "Mozilla/5.0..."
  },
  "custom_data": {
    "currency": "EUR",
    "value": 149.90,
    "order_id": "order_12345"
  }
}
Los identificadores de contacto que Meta admite preprocesados, como email o teléfono, deben normalizarse y hashearse con SHA-256 cuando corresponda antes del envío. No todos los parámetros de user_data se tratan igual: campos técnicos como la IP o el user agent no se hashean de la misma forma. El hashing reduce la exposición del dato en tránsito hacia la plataforma, pero no sustituye una base jurídica válida, la minimización ni el control del consentimiento.
Parámetros requeridos y recomendados para una integración correcta:
- Muy recomendados para match rate: —
em,ph,client_ip_address,client_user_agent,fbc(click ID de Facebook),fbp(cookie del píxel).
En cuanto a resiliencia, implementa reintentos con retroceso exponencial (exponential back-off) para las llamadas que fallen. Registra en logs tanto los envíos exitosos como los errores, con timestamp y el event_id correspondiente. Esto facilita la depuración y permite detectar pérdidas de eventos antes de que afecten a la optimización de campañas.
Conversions API: datos y parámetros que conviene gobernar
| Elemento | Función | Control recomendado |
|---|---|---|
| event_name | Identifica la acción de negocio. | Usar una taxonomía estable y coherente con el píxel. |
| event_time | Sitúa temporalmente el evento. | Generarlo en el sistema que conoce el momento real de la acción. |
| event_id | Permite relacionar y deduplicar señales. | Mantener el mismo ID para el mismo evento en navegador y servidor. |
| user_data | Aporta señales de coincidencia. | Minimizar, normalizar y hashear los identificadores que corresponda. |
| custom_data | Añade valor, moneda, producto u otros atributos. | Validar tipos, moneda y consistencia con el sistema transaccional. |
| consentimiento | Determina qué procesamiento está permitido. | Propagar su estado a la capa server-side y conservar trazabilidad. |
¿Qué opciones de implementación existen y cuándo elegir cada una?
Ninguna ruta de implementación es universalmente mejor. La elección depende de la escala del cliente, los recursos técnicos disponibles y los requisitos de residencia de datos en la UE.
| Opción | Precisión / cobertura | Privacidad / GDPR | Complejidad | Latencia | Coste operativo |
|---|---|---|---|---|---|
| Integración directa (SDK / Graph API) | Muy alta | Control total sobre datos | Alta: requiere dev backend | Baja | Dev + mantenimiento |
| GTM server-side | Alta | Buena con configuración correcta | Media: requiere contenedor server | Baja-media | Hosting cloud (~20–80 €/mes) |
| Conectores nativos (ecommerce/CRM) | Media-alta | Depende del conector | Baja: configuración guiada | Media | Incluido en plataforma |
| Proveedores gestionados (CDP/middleware) | Alta | Variable según proveedor | Baja-media | Media | Suscripción mensual |
Para una agencia que gestiona más de diez clientes, GTM server-side es la opción más eficiente: permite reutilizar la infraestructura, centralizar la gestión de tokens y aplicar plantillas de configuración. El tutorial de implementación con GTM server-side de Tracking Hippo detalla los pasos de configuración del contenedor, el registro CNAME y las pruebas con Test Events.
Para un cliente pequeño sin equipo técnico, los conectores nativos de plataformas como Shopify o WooCommerce son el punto de partida más rápido, aunque con menor control sobre los parámetros enviados.
Nota sobre residencia de datos: Si el cliente opera en la UE y tiene requisitos de residencia de datos, elige infraestructura de servidor ubicada en la UE (por ejemplo, Google Cloud europe-west o AWS eu-central-1). Esto es especialmente relevante para sectores regulados como salud, finanzas o servicios públicos en Europa central.
Conversions API: rutas de implementación y cuándo encajan
| Ruta | Encaja cuando | Atención especial |
|---|---|---|
| Integración directa | Existe backend propio y se necesita máximo control. | Desarrollo, autenticación, reintentos, logs y cambios de versión. |
| GTM server-side | El equipo ya trabaja con GTM y quiere una capa intermedia reutilizable. | Hosting, plantillas, permisos y observabilidad. |
| Conector de plataforma | Ecommerce o CRM ofrece integración mantenida por el proveedor. | Revisar qué eventos y parámetros transmite realmente. |
| Middleware/CDP | Hay múltiples fuentes y destinos publicitarios. | Coste, dependencia del proveedor, residencia y portabilidad. |
Cómo evitar duplicados: estrategia de deduplicación y mapeo de eventos
La regla es simple: siempre envía el mismo event_id desde el cliente (píxel) y desde el servidor (CAPI) para representar el mismo evento. Meta usa ese campo para identificar y descartar duplicados.
Un fragmento de pseudocódigo que ilustra el flujo:
// En el frontend (píxel)
const eventId = generateUUID(); // ej: "evt_" + Date.now() + "_" + Math.random()
fbq('track', 'Purchase', {
  value: 149.90,
  currency: 'EUR',
  order_id: 'order_12345'
}, { eventID: eventId });

// Enviar eventId al backend junto con los datos del pedido
sendToBackend({ eventId, orderId: 'order_12345', userEmail: 'usuario@ejemplo.com' });

// En el backend (CAPI)
// Usar el mismo eventId recibido del frontend
payload.event_id = eventId;
payload.user_data.em = sha256(normalize(userEmail));
sendToMetaAPI(payload);
La tabla de mapeo mínimo por evento estándar:
| Evento | Parámetros mínimos recomendados |
|---|---|
| Purchase | event_id, currency, value, order_id, em, ph, client_ip_address |
| Lead | event_id, em, ph, client_ip_address, client_user_agent, lead_id |
| AddToCart | event_id, content_ids, value, currency, em |
| ViewContent | event_id, content_ids, content_type, client_ip_address |
Prácticas adicionales que marcan la diferencia en la calidad de los datos:
- Usa timestamps Unix coherentes entre cliente y servidor: una diferencia de más de 60 segundos entre el evento del píxel y el de CAPI puede dificultar la deduplicación.
- Normaliza siempre el email antes de hashear: minúsculas, sin espacios al inicio o al final.
- Para el campo
currency, usa siempre el código ISO 4217 en mayúsculas (EUR, USD, CZK, PLN). - El
order_idencustom_datadebe ser idéntico al usado en el sistema de pedidos para facilitar la auditoría.
En la práctica, la calidad de coincidencia mejora cuando se envían señales de primera parte relevantes, correctamente normalizadas y permitidas para la finalidad definida.
Conversions API: deduplicación y control de calidad del evento
| Riesgo | Síntoma | Acción |
|---|---|---|
| Evento duplicado | Compras o leads superiores a los registros reales. | Compartir event_id entre navegador y servidor y revisar event_name. |
| Evento perdido | Pedido o lead real sin señal publicitaria. | Comparar backend, logs y Events Manager. |
| Valor inconsistente | ROAS o ingresos distintos entre sistemas. | Tomar valor y moneda desde la fuente transaccional. |
| Evento tardío | Diferencias difíciles de explicar en reporting. | Registrar tiempos de creación, cola, envío y respuesta. |
| Identidad débil | Baja calidad de coincidencia. | Revisar normalización y disponibilidad lícita de first-party data. |
Costes y recursos para una implementación típica
Conversions API no suele tener una tarifa independiente por evento enviado, pero la implementación sí genera un coste real. El presupuesto depende de la ruta técnica elegida, el volumen de tráfico, el número de eventos, la infraestructura server-side, las integraciones con CRM o ecommerce y el nivel de mantenimiento que necesite el cliente.
En una estimación seria conviene separar cuatro partidas: configuración inicial, infraestructura, validación y mantenimiento. Una tienda con integración nativa puede requerir poca intervención; un proyecto B2B que conecte formularios, CRM, ventas cerradas y datos offline puede necesitar desarrollo, QA, documentación y revisiones periódicas.
- Implementación: mapeo de eventos, identificadores, deduplicación, consentimiento y pruebas.
- Infraestructura: hosting server-side o middleware, registros, observabilidad y posibles costes por petición.
- Operación: revisión de errores, cambios de API, credenciales, calidad de coincidencia y discrepancias.
- Gobernanza: documentación del tratamiento, control de acceso, retención y coordinación con legal o privacidad cuando proceda.
El coste total de propiedad es más útil que comparar únicamente la factura del hosting. Una integración barata que nadie monitoriza puede terminar siendo más cara si deja de enviar eventos críticos sin que el equipo de campañas lo detecte.
Conversions API: coste total y recursos de una implementación
| Partida | Qué incluye | Cómo presupuestarla |
|---|---|---|
| Descubrimiento | Inventario de eventos, fuentes, consentimiento y responsables. | Horas de analítica, negocio y tecnología. |
| Construcción | Etiquetado, backend, server-side o conector. | Según complejidad y número de fuentes. |
| Infraestructura | Hosting, middleware, logs y monitorización. | Por consumo y requisitos de disponibilidad. |
| QA | Test Events, reconciliación y deduplicación. | Reservar una fase específica antes del go-live. |
| Mantenimiento | Cambios de API, errores, credenciales y auditorías. | Definir una cadencia y un SLA realista. |
Checklist para agencias: del briefing al go-live
- Briefing y accesos: solicita acceso al Business Manager del cliente, al Administrador de Eventos y al sistema que registra las conversiones (ecommerce, CRM, backend).
- Auditoría del píxel existente: verifica que el píxel está correctamente instalado y que los eventos estándar se disparan con los parámetros correctos.
- Genera el access token: en el Administrador de Eventos, crea un token de acceso del sistema con los permisos
ads_managementyads_read. Documenta el proceso de renovación. - Elige la infraestructura: decide entre GTM server-side, integración directa o conector nativo según los criterios de la sección de opciones de implementación.
- Mapea los eventos prioritarios: define qué eventos enviarás vía CAPI (empieza por Purchase y Lead), qué parámetros incluirá cada uno y cómo se generará el
event_id. - Implementa la deduplicación: asegúrate de que el
event_idse genera en el frontend, se pasa al backend y se incluye en el payload de CAPI. - Configura el hashing: implementa SHA-256 para email, teléfono y cualquier otro campo de
user_dataantes del envío. - Pruebas con Test Events: usa el Test Event Code para verificar la recepción, el match rate y la deduplicación antes de activar en producción.
- Go-live y monitorización: activa la integración en producción y configura las alertas de match rate y tasa de errores.
- Handover al equipo de performance: documenta la integración, los eventos configurados y los umbrales de alerta. Programa una revisión mensual del match rate y la discrepancia server vs. client.
Cuestionario mínimo para el cliente antes de empezar:
- ¿Qué sistema registra las conversiones (Shopify, WooCommerce, CRM propio, Salesforce)?
- ¿En qué formato están los datos de pedido (JSON, webhook, base de datos)?
- ¿Existe un endpoint disponible para recibir webhooks o hay que desarrollarlo?
- ¿Cuál es la política de retención de datos de usuario en el sistema de origen?
Los criterios de aceptación deben fijarse antes del proyecto y adaptarse al negocio. Conviene revisar, como mínimo, cobertura de eventos, calidad de coincidencia, deduplicación, latencia, errores de API y coherencia entre los sistemas de origen y los informes de Meta. Evita convertir un único porcentaje de referencia en una regla universal para todos los clientes.
Conversions API: gobernanza, privacidad y RGPD
| Tema | Pregunta de control | Buena práctica |
|---|---|---|
| Base jurídica | ¿Por qué puedes tratar y compartir este dato? | Documentar finalidad, base y alcance antes de activar el envío. |
| Consentimiento | ¿El estado viaja hasta la capa server-side? | Evitar que el servidor envíe señales que el navegador ha bloqueado por elección del usuario. |
| Minimización | ¿Todos los campos aportan un uso definido? | Enviar solo la información necesaria para el caso de uso. |
| Seguridad | ¿Quién puede ver tokens, logs y payloads? | Aplicar mínimo privilegio, secretos seguros y rotación de credenciales. |
| Retención | ¿Cuánto tiempo conservas logs e identificadores? | Definir plazos y borrado coherentes con la política de datos. |
Puntos clave
La combinación de píxel y Conversions API, con deduplicación por event_id y hashing SHA-256, es el estándar mínimo para una medición fiable en entornos con restricciones de privacidad.
| Punto | Detalles |
|---|---|
| Usa píxel y CAPI juntos | Ninguno sustituye al otro; la cobertura combinada maximiza la señal disponible para la plataforma. |
event_id es obligatorio |
Envía el mismo identificador desde cliente y servidor para evitar duplicados y mantener la atribución limpia. |
| Prioriza Purchase y Lead | Son los eventos de mayor impacto en optimización; impleméntalos primero antes de añadir eventos secundarios. |
| El consentimiento no es opcional | CAPI no exime del cumplimiento GDPR; propaga el estado de consentimiento a la capa server-side antes del go-live. |
| Lester Grow implementa y mantiene CAPI | Auditoría técnica, puesta en producción y monitorización continua para agencias y clientes en Europa central. |
Conversions API: monitorización después del go-live
| Indicador | Qué te dice | Qué hacer si empeora |
|---|---|---|
| Cobertura de eventos | Qué parte de las acciones reales llega a Meta. | Comparar con backend, CRM o plataforma de pedidos. |
| Deduplicación | Si píxel y servidor representan una sola conversión. | Revisar event_id, event_name y lógica de disparo. |
| Calidad de coincidencia | Capacidad de asociar eventos con cuentas de Meta. | Revisar datos disponibles, normalización y consentimiento. |
| Errores de API | Fallos de formato, autenticación o entrega. | Alertar, clasificar y corregir por causa. |
| Latencia | Tiempo entre acción real y recepción. | Revisar colas, reintentos y disponibilidad del origen. |
Conversions API: qué cambia realmente en la medición moderna
El cambio más importante no es que los datos «salten» el navegador, sino que la empresa puede decidir desde qué sistema nace la señal y qué lógica aplica antes de compartirla. En ecommerce, por ejemplo, la compra confirmada debería nacer del sistema que conoce el pedido real, no únicamente de una página de gracias. En generación de leads, el CRM puede devolver a la plataforma hitos posteriores, como una oportunidad cualificada o una venta cerrada.
Esta arquitectura también obliga a mejorar la gobernanza. Un evento server-side puede parecer más fiable, pero si el sistema de origen contiene duplicados, importes erróneos o estados comerciales mal definidos, CAPI solo transmitirá esos errores con mayor eficiencia. La calidad de la fuente de verdad es, por tanto, tan importante como la conexión técnica.
La medición server-side no es solo técnica: es una decisión estratégica
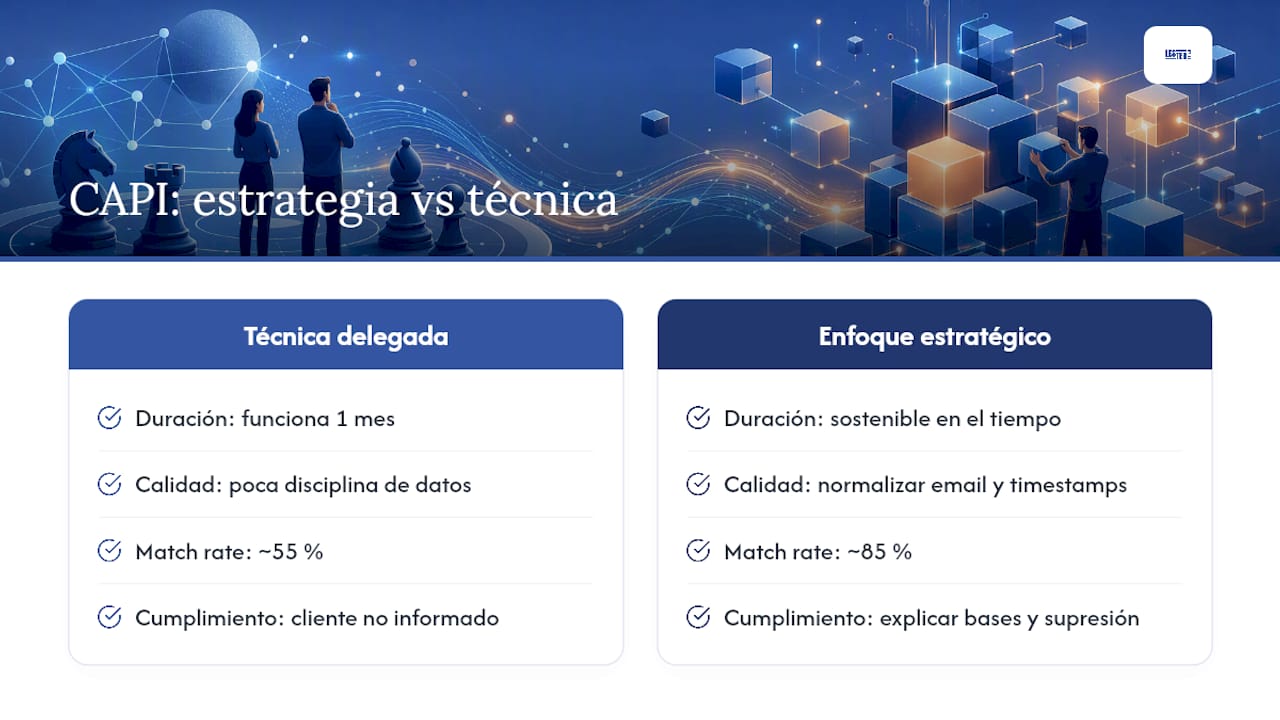
Hay una tendencia en el sector a tratar CAPI como un proyecto técnico que se delega al equipo de desarrollo y se olvida. Ese enfoque es el que produce integraciones que funcionan el primer mes y luego se degradan silenciosamente: el match rate cae, los tokens expiran sin que nadie lo note, y la plataforma empieza a optimizar con señales incompletas sin que el equipo de performance lo sepa.
Lo que realmente diferencia una buena implementación de una mediocre no es la elección entre GTM server-side o integración directa. Es la disciplina en la calidad del dato: normalizar el email antes de hashear, mantener timestamps coherentes, propagar el event_id de forma fiable entre frontend y backend. Estos detalles son los que determinan si el match rate se queda en el 55 % o sube al 85 %. Y esa diferencia de 30 puntos porcentuales es la que el algoritmo de puja nota.
Hay otro aspecto que las guías técnicas suelen ignorar: la conversación con el cliente. Muchas agencias implementan CAPI sin explicar al cliente qué datos se envían, bajo qué base legal y qué ocurre cuando un usuario ejerce su derecho de supresión. Eso es un riesgo legal y de confianza que ninguna mejora en el ROAS compensa. La implementación técnica y el cumplimiento GDPR no son dos proyectos paralelos: son el mismo proyecto.
Por último, la fragmentación entre plataformas es real. Meta tiene su CAPI, Google tiene sus conversiones mejoradas, TikTok tiene su Events API. El IAB Tech Lab trabaja en estandarizar estas interfaces para reducir esa fragmentación, pero mientras tanto, cada plataforma tiene sus propios campos, su propia lógica de deduplicación y sus propios requisitos de hashing. Una agencia que gestiona múltiples clientes necesita una arquitectura que pueda alimentar varias plataformas desde una sola capa de datos, no una integración diferente para cada una.
Conversions API: casos de uso por modelo de negocio
| Modelo | Eventos prioritarios | Fuente de verdad |
|---|---|---|
| Ecommerce | ViewContent, AddToCart, InitiateCheckout, Purchase. | Backend de pedidos o plataforma ecommerce. |
| Lead generation | Lead, CompleteRegistration y etapas cualificadas posteriores. | CRM y sistema de formularios. |
| Retail omnicanal | Compras web, tienda y devoluciones. | ERP/POS y CRM. |
| Suscripción | Alta, prueba, pago, renovación y cancelación. | Sistema de billing. |
| Servicios B2B | Lead, MQL, SQL y venta cerrada. | CRM comercial. |
Conversions API: plan operativo para que la medición siga siendo útil después de instalarla
Una integración de Conversions API puede estar técnicamente activa y, aun así, aportar poco valor. El error aparece cuando el proyecto se da por terminado en cuanto Events Manager empieza a recibir eventos. A partir de ese momento comienza la parte que más influye en el resultado: comprobar qué representa cada señal, quién responde por ella y qué ocurre cuando la web, el CRM o la plataforma publicitaria cambian.
El primer paso es elegir una fuente de verdad para cada conversión. En una tienda online, la compra debería contrastarse con el sistema de pedidos; en un negocio de captación, el lead puede nacer en el formulario, pero la calidad comercial debe venir del CRM. Esta distinción evita una confusión frecuente: optimizar campañas hacia un evento fácil de medir pero poco relacionado con el valor real. Si el objetivo es vender, no basta con enviar formularios; interesa devolver también qué contactos progresan y cuáles terminan generando negocio, siempre dentro del marco de privacidad aplicable.
Reconciliar datos antes de culpar a la plataforma
Cuando dos sistemas muestran cifras distintas, la reacción habitual es buscar un fallo en Meta. Antes conviene reconstruir el recorrido. ¿El pedido se creó una vez o varias? ¿Se canceló después? ¿El evento del navegador se disparó al cargar la página o al confirmar realmente la transacción? ¿El servidor reintentó el envío? ¿La zona horaria del CRM coincide con la del informe? Estas preguntas suelen explicar una parte relevante de las discrepancias.
Una reconciliación útil no exige que todos los sistemas muestren exactamente el mismo número. Cada plataforma aplica ventanas, reglas de atribución y momentos de procesamiento distintos. Lo que sí necesitas es entender la diferencia y poder demostrar que el evento técnico está conectado con una acción de negocio real. Para ello resulta práctico conservar durante un periodo razonable el identificador del evento, el identificador de pedido o lead, la hora de creación, el estado del envío y la respuesta de la API. Los logs no son un accesorio para desarrolladores: son la evidencia que permite auditar el pipeline.
Calidad de identidad sin convertir la recopilación en una carrera por acumular datos
La calidad de coincidencia mejora cuando la plataforma recibe señales consistentes y correctamente formateadas. Eso no significa recopilar todos los identificadores posibles. La lógica debería ser la contraria: utilizar first-party data que ya existe para una finalidad legítima, normalizarla correctamente y compartir únicamente los campos que tengan sentido para el caso de uso. Cuantos más sistemas intervienen, más importante es contar con un diccionario de datos que explique de dónde procede cada atributo y quién puede modificarlo.
También conviene separar dos problemas que a menudo se mezclan. Uno es la coincidencia: la capacidad de la plataforma para asociar una señal con una cuenta. Otro es la atribución: la decisión sobre qué interacción publicitaria recibe mérito por esa conversión. Mejorar el primero puede ayudar a la medición, pero no convierte automáticamente el segundo en una verdad absoluta. Por eso los equipos maduros utilizan CAPI como una fuente adicional de señal y mantienen análisis propios para evaluar incrementabilidad, rentabilidad y calidad del cliente.
El consentimiento debe llegar hasta el servidor
El server-side no es una puerta trasera frente a las decisiones de privacidad del usuario. Si una CMP registra que una persona no ha aceptado una determinada finalidad, la arquitectura debe ser capaz de trasladar ese estado a la lógica que procesa el evento. De lo contrario, se crea una contradicción: el navegador respeta una elección mientras el servidor continúa compartiendo la misma señal por otra ruta.
Esta parte debe diseñarse antes del go-live. Define qué categorías de consentimiento afectan a cada destino, cómo se representa el estado en el dataLayer o en el backend y qué ocurre cuando el usuario cambia su elección. Documenta además qué datos se registran en logs y evita que la herramienta de observabilidad se convierta en una copia innecesaria de información personal. La privacidad bien implementada no es un freno al proyecto; obliga a que la arquitectura sea comprensible.
Mantenimiento: la diferencia entre una integración y un sistema de medición
Las APIs evolucionan, los eventos cambian de nombre, los equipos modifican formularios y las tiendas sustituyen plugins. Por eso la revisión periódica debe formar parte del alcance desde el principio. Una rutina mensual puede incluir una comparación entre conversiones reales y eventos recibidos, revisión de errores, comprobación de deduplicación y análisis de cambios en la calidad de coincidencia. Tras una migración de checkout, CRM o CMP, la revisión debería adelantarse.
También es útil asignar propietarios. Marketing debe decidir qué eventos tienen valor para optimización; analítica define la taxonomía y valida la coherencia; desarrollo mantiene la capa técnica; privacidad revisa el tratamiento cuando corresponda. Sin este reparto, los problemas quedan en tierra de nadie: campañas detecta una caída, analítica sospecha del tracking y tecnología no sabe qué cifra debería considerar correcta.
Pensar en una capa de datos reutilizable, no en una integración aislada
Meta no es el único destino que necesita señales de primera parte. Google Ads, TikTok y otras plataformas disponen de sus propios mecanismos para recibir conversiones o eventos desde sistemas controlados por el anunciante. Aunque los nombres y requisitos cambian, una arquitectura ordenada puede reutilizar gran parte del trabajo: evento de negocio, identificador, consentimiento, valor, moneda, producto y estado comercial.
La ventaja está en separar la lógica interna de negocio de la sintaxis de cada proveedor. Primero defines qué es una compra válida o un lead cualificado en tu organización. Después transformas esa señal al formato que exige cada plataforma. Este enfoque reduce duplicidades y evita mantener cinco definiciones distintas de la misma conversión. Además, facilita cambiar de proveedor o añadir un nuevo destino sin rehacer la medición desde cero.
Cómo evaluar si Conversions API está aportando valor
No midas el éxito únicamente por el número de eventos que aparecen en el panel. Observa si ha mejorado la cobertura frente a la fuente de verdad, si las discrepancias son explicables, si el equipo tarda menos en detectar fallos y si las campañas reciben señales más cercanas al resultado económico. En negocios con volumen suficiente, también conviene comparar periodos o experimentos de forma controlada para evitar atribuir a CAPI mejoras que podrían deberse a cambios de creatividad, oferta o estacionalidad.
El objetivo final es sencillo: que la medición sea suficientemente fiable para tomar decisiones y suficientemente transparente para poder cuestionarla. Una buena implementación de Conversions API no promete recuperar el cien por cien de los datos ni «derrotar» las restricciones de privacidad. Construye una ruta de señal más robusta, documentada y gobernable, y eso permite que marketing trabaje con menos puntos ciegos sin renunciar a las obligaciones que protegen al usuario.
Lester Grow: implementación y mantenimiento de CAPI para agencias
Si tienes claro que necesitas implementar Conversions API pero no quieres asumir el coste de desarrollo interno ni el riesgo de una integración mal configurada, Lester Grow ofrece el servicio completo: auditoría técnica del estado actual de medición, puesta en producción de la integración server-side, configuración de deduplicación y hashing, y monitorización mensual del match rate y la calidad de la señal.
El servicio está disponible como proyecto puntual (implementación y entrega documentada) o como acuerdo de mantenimiento continuo para agencias que gestionan múltiples clientes. También ofrecemos formación para equipos internos que quieran dominar la implementación y el análisis de datos de CAPI.
Consulta el servicio de server-side tracking de Lester Grow o explora las herramientas de analítica web que complementan la medición server-side. Para un presupuesto o una consulta inicial, escríbenos a info@lestergrow.es.
Fuentes útiles para implementación y verificación
- Documentación oficial de Meta Conversions API para desarrolladores: referencia técnica completa sobre payloads, parámetros, hashing y deduplicación con
event_id. - Centro de ayuda de Meta Business: About Conversions API: guía orientada a anunciantes con pasos para generar el access token y usar Test Events para verificación.
- Tracking Hippo: tutorial de implementación con GTM server-side: guía práctica paso a paso con configuración de contenedor, CNAME y pruebas.
- Mavian Blog: guía completa de configuración de CAPI: ejemplos de código, tablas de campos y recomendaciones de match rate y deduplicación.
- Index Exchange: qué son las Conversion APIs: contexto sectorial sobre adopción multi-plataforma y estandarización del IAB Tech Lab.
- ProgrammaticAly: cómo funcionan las Conversion APIs en marketing digital: análisis de adopción y limitaciones legales en materia de consentimiento.
- Statista: impacto de la depreciación de cookies de terceros en ingresos: datos de mercado para contextualizar la urgencia de soluciones server-side.
- Reuters: Google descarta el prompt independiente para cookies de terceros (2025): cobertura periodística de las decisiones recientes de Google que refuerzan la necesidad de medición server-side.
Conclusiones sobre Conversions API
Conversions API merece tratarse como una capa estable de la arquitectura de medición, no como un parche para sustituir cookies o esquivar restricciones del navegador. Su mayor ventaja aparece cuando conecta una fuente de verdad fiable con Meta, mantiene la deduplicación con el píxel, respeta el consentimiento y deja suficiente trazabilidad para detectar errores.
Para una agencia, el salto de calidad está en estandarizar el proceso: inventario de eventos, definición del sistema de origen, mapeo de parámetros, pruebas, reconciliación y mantenimiento. Esa disciplina permite reutilizar aprendizajes entre clientes y reduce el riesgo de que una integración aparentemente correcta se degrade con el tiempo. La tecnología ayuda, pero la calidad final depende de cómo se gobiernan los datos y de si el evento que optimiza la campaña representa de verdad el resultado que importa al negocio.
Preguntas frecuentes
¿Qué es Conversions API?
Conversions API (CAPI) es una interfaz servidor a servidor que permite enviar eventos de conversión directamente desde el backend del anunciante a plataformas publicitarias como Meta, sin depender del navegador del usuario ni de cookies de terceros.
¿Cuál es la diferencia entre el píxel y Conversions API?
El píxel captura eventos desde el navegador del usuario y es vulnerable a bloqueadores y restricciones de privacidad. CAPI envía los mismos eventos desde el servidor, con mayor fiabilidad y cobertura, incluyendo conversiones offline. Lo recomendado es usar ambos en paralelo.
¿Vale la pena implementar Conversions API?
Sí, especialmente en mercados con alta adopción de bloqueadores o con ciclos de venta que incluyen conversiones offline. La mejora en match rate y la recuperación de eventos perdidos se traducen directamente en mejor optimización de campañas y atribución más precisa.
¿Conversions API es gratuita?
La API en sí no tiene coste: Meta no cobra por su uso. Los costes reales son de infraestructura de servidor (entre 20 y 80 € al mes para GTM server-side), desarrollo inicial y mantenimiento mensual de la integración.
¿CAPI cumple con el RGPD automáticamente?
No. CAPI no elimina la obligación de obtener consentimiento del usuario ni de cumplir con el RGPD. Los datos personales deben hashearse antes del envío, el estado de consentimiento debe propagarse a la capa server-side, y el tratamiento debe estar documentado con base legal válida.
¿Conversions API sustituye al Meta Pixel?
En sitios web, normalmente no. El píxel y CAPI aportan señales complementarias. La combinación permite conservar contexto del navegador y añadir una ruta server-side, siempre que ambas señales estén correctamente deduplicadas.
¿Qué ocurre si el event_id no coincide?
Si navegador y servidor representan la misma acción pero utilizan identificadores diferentes, la plataforma puede interpretar que son dos eventos distintos. Esto puede inflar las conversiones y deteriorar la lectura del rendimiento.
¿El hashing permite enviar datos sin consentimiento?
No. Hashear un identificador no elimina las obligaciones de protección de datos ni convierte automáticamente el tratamiento en anónimo. La base jurídica, la información al usuario y la gestión del consentimiento deben resolverse por separado.
¿Necesito GTM server-side para implementar CAPI?
No necesariamente. Meta admite diferentes rutas, como integraciones de partners, soluciones gateway e integraciones directas. GTM server-side es una opción útil cuando encaja con la arquitectura y los recursos del equipo.
¿Puedo enviar conversiones que ocurren en el CRM?
Sí, CAPI puede utilizar eventos procedentes de CRM y otras fuentes de negocio. Esto resulta especialmente útil en B2B para devolver señales posteriores al formulario, como oportunidades cualificadas o ventas cerradas, siempre que el tratamiento sea lícito y esté correctamente gobernado.
¿Cada cuánto conviene auditar una integración de CAPI?
No existe una frecuencia universal. Una revisión periódica y otra específica después de cambios en checkout, CRM, CMP, backend o taxonomía de eventos suele ser una práctica más fiable que esperar a detectar una caída en campañas.
¿Qué métricas deben revisarse después de la implementación?
Cobertura frente a la fuente de verdad, deduplicación, errores de API, latencia, calidad de coincidencia y coherencia de valores. También conviene revisar si la señal enviada sigue representando el objetivo de negocio que se pretende optimizar.