El spam de referencia en GA4 aparece cuando sesiones o eventos de origen dudoso contaminan los informes de adquisición y hacen que una fuente parezca más importante de lo que realmente es. El problema no siempre es un bot que visita la web: puede tratarse de un self-referral, de automatización real que carga la página o de eventos enviados por una integración server-side. Por eso, antes de bloquear nada conviene identificar qué tipo de anomalía estás viendo.
Una limpieza fiable empieza con una regla sencilla: no convertir una sospecha en una exclusión hasta haber comparado fuente, landing, interacción, geografía y, cuando sea posible, logs o datos del backend. Esta disciplina evita que una solución rápida para el spam de referencia en GA4 termine ocultando tráfico legítimo.
👉 Si necesitas descargarte infografías sobre Referral spam en GA4, descuentos en cursos y herramientas y mucho más puedes hacerlo aquí: descargar infografías y recursos.
Índice para diagnosticar Referral spam en GA4
- Qué es y qué tipos de contaminación existen
- Cómo detectarlo sin falsos positivos
- Qué controles nativos de GA4 usar
- Qué puede y qué no puede hacer GTM
- Measurement Protocol y ghost spam
- Server-side, WAF y defensa en origen
- Cómo trabajar con el histórico contaminado
- Rutina de mantenimiento
- Conclusiones
- Preguntas frecuentes
Referral spam en GA4: cuadro resumen de pros y contras de las principales medidas
| Ventajas | Limitaciones / riesgos |
|---|---|
| Permite detectar fuentes que contaminan adquisición y atribución. | No existe un único filtro que elimine todas las variantes de spam. |
| Las referencias no deseadas corrigen self-referrals y ciertos casos de atribución. | Añadir un dominio a la lista no bloquea visitas reales ni borra históricos. |
| La rotación de secretos reduce el riesgo de eventos falsos vía Measurement Protocol. | El filtrado mal diseñado puede ocultar tráfico legítimo. |
| Exploraciones, Looker Studio y BigQuery permiten reconstruir análisis limpios. | La limpieza histórica exige mantener reglas y documentación. |
Qué es el Referral spam en GA4 y por qué distorsiona la analítica
En términos prácticos, hablamos de spam de referencia en GA4 cuando los informes muestran referencias o eventos que no representan una visita o interacción comercial válida. Puede inflar sesiones, empeorar tasas de interacción, alterar el reparto de canales y generar discusiones inútiles sobre campañas que nunca originaron ese tráfico.
El error más habitual consiste en meter todos los casos en la misma bolsa. Un referral no deseado no es necesariamente spam. Una pasarela de pago puede aparecer como fuente porque se ha roto la continuidad de la sesión; un subdominio puede generar self-referrals por una configuración incompleta; y un crawler puede visitar de verdad la web y ejecutar el código de medición. El diagnóstico cambia en cada caso.
GA4 excluye automáticamente tráfico de bots y arañas conocidos mediante señales de Google y listas reconocidas del sector, pero eso no significa que cualquier automatización quede fuera. Los bots nuevos, personalizados o que imitan navegadores normales pueden seguir apareciendo. Del mismo modo, un evento server-side mal configurado puede parecer spam aunque proceda de un sistema propio.
Referral spam en GA4: tipos de tráfico sospechoso y respuesta recomendada
| Situación | Cómo se manifiesta | Respuesta adecuada |
|---|---|---|
| Referral legítimo | Un usuario llega desde una web externa real y presenta comportamiento normal. | No excluirlo; validar la fuente y su valor de negocio. |
| Self-referral | Tu propio dominio, un subdominio o una pasarela aparece como fuente. | Revisar cross-domain y referencias no deseadas. |
| Bot que visita la web | Solicitudes reales llegan al servidor y disparan medición. | WAF, reglas anti-bot, rate limiting y validación de eventos. |
| Ghost spam / eventos falsos | Aparecen eventos que no corresponden con logs o navegación real. | Auditar Measurement Protocol, secretos, integraciones y origen de los hits. |
Cómo detectar Referral spam en GA4 sin bloquear tráfico legítimo
La identificación no debería depender de una única métrica. Una sesión con poca interacción puede ser perfectamente real: una persona puede abrir un artículo, leer una respuesta concreta y marcharse. Lo que hace sospechoso al spam de referencia en GA4 es la combinación de señales anómalas y su repetición a escala.
Empieza en los informes de adquisición o en una Exploración de forma libre. Añade dimensiones como fuente de sesión, medio, página de destino, país, navegador y sistema operativo. Combínalas con sesiones, sesiones con interacción, tasa de interacción y tiempo medio de interacción. Ordena por volumen y busca cambios bruscos respecto a la línea base habitual.
Si un dominio desconocido concentra cientos de sesiones, todas aterrizan en rutas poco coherentes, presentan patrones geográficos extraños y no dejan rastro equivalente en backend o CRM, el caso merece investigación. Si, además, aparecen eventos que no forman parte de tu plan de medición, revisa las integraciones server-side antes de tocar GTM.
Referral spam en GA4: señales para distinguir spam, bots y errores de medición
| Señal | Qué comprobar | Por qué importa |
|---|---|---|
| Fuente desconocida | Dominio, volumen, landing y primera fecha de aparición. | Un nombre raro por sí solo no prueba que sea spam. |
| Engagement anormal | Tasa de interacción, sesiones con interacción y tiempo de interacción. | El spam suele crear patrones extremos, pero hay tráfico legítimo de baja interacción. |
| Geografía inesperada | País, ciudad, idioma, dispositivo y horario. | Ayuda a detectar oleadas automatizadas o errores de implementación. |
| Eventos imposibles | Eventos que no existen en el plan de medición o parámetros incoherentes. | Puede indicar abuso de un secreto o una integración mal configurada. |
| Sin correlación con servidor | GA4 crece, pero logs, CRM y backend no muestran actividad equivalente. | Es una pista fuerte de eventos inyectados fuera de la web. |
Consejo operativo: documenta el primer día en que aparece cada fuente sospechosa y guarda una captura o exportación. Cuando el patrón cambie, tendrás una referencia para saber si la intervención funcionó.
Controles nativos de GA4: referencias no deseadas, cross-domain y tráfico interno
La función de referencias no deseadas está pensada para indicarle a GA4 que determinados dominios no deben iniciar una nueva atribución como referral. Es especialmente útil en pasarelas de pago, herramientas de terceros o self-referrals conocidos. Actualmente pueden configurarse hasta 50 condiciones por flujo de datos.
Cuando una referencia coincide con esas condiciones, GA4 procesa los eventos con ignore_referrer=true. Esto no equivale a borrar el evento ni a bloquear al visitante. Su efecto está en cómo se trata la referencia para la atribución. Por eso, usar esta lista como si fuera un firewall contra spam de referencia en GA4 conduce a una falsa sensación de protección.
El tráfico interno es otro mecanismo distinto. Primero se definen las direcciones IP que identifican actividad interna y GA4 añade un valor de traffic_type. Después puede aplicarse un filtro de datos. Conviene comenzar en modo de prueba y validar el resultado antes de activarlo, porque los datos excluidos por un filtro activo no se procesan y no estarán disponibles posteriormente ni en BigQuery.
Referral spam en GA4: qué corrige cada control nativo de Google Analytics
| Control de GA4 | Sirve para | No sirve para |
|---|---|---|
| Referencias no deseadas | Evitar que ciertos dominios inicien una nueva atribución de referral. | Bloquear bots, borrar sesiones antiguas o proteger el servidor. |
| Medición multidominio | Mantener la continuidad entre dominios propios o controlados. | Eliminar tráfico fraudulento externo. |
| Filtro de tráfico interno | Excluir eventos marcados como tráfico interno tras definir las IP correspondientes. | Usarlo como lista negra general de IPs de bots. |
| Exploraciones | Analizar y excluir fuentes sospechosas en vistas de trabajo. | Modificar los datos ya procesados. |
¿Se puede bloquear Referral spam en GA4 con Google Tag Manager?
GTM web puede ayudar, pero solo cuando la visita realmente carga la web y ejecuta el contenedor. Si un bot llega al sitio con un patrón identificable, puedes impedir que ciertas etiquetas se disparen cuando existe una señal técnica suficientemente fiable. Aun así, mantener listas enormes de dominios o IPs dentro del contenedor suele ser frágil y difícil de gobernar.
Para el llamado ghost spam, GTM web no es la solución. Si los eventos llegan directamente a Google Analytics mediante una integración server-side, el navegador no interviene y el contenedor nunca tiene oportunidad de bloquearlos. Esta es una de las correcciones más importantes respecto a muchas guías antiguas sobre spam de referencia en GA4.
También conviene evitar reglas basadas únicamente en document.referrer. Un atacante puede falsificar cabeceras y un usuario legítimo puede llegar desde una plataforma que no esperabas. Cuanto más agresiva sea la regla, mayor es el riesgo de perder medición válida.
Referral spam en GA4: qué puede y qué no puede hacer GTM
| Escenario | ¿GTM web ayuda? | Enfoque recomendado |
|---|---|---|
| Bot carga tu web y ejecuta JavaScript | Sí, parcialmente. Puedes condicionar etiquetas si dispones de una señal fiable. | Mejor combinar con controles en servidor o WAF. |
| Evento enviado directamente a GA4 sin cargar tu web | No. El contenedor web nunca se ejecuta. | Auditar Measurement Protocol, secretos e integraciones. |
| Self-referral de pasarela o dominio propio | No es la herramienta principal. | Configurar cross-domain o referencias no deseadas en GA4. |
| Datos ya contaminados | No. GTM solo afecta a la recogida futura. | Usar segmentos, filtros de reporting o BigQuery. |
Measurement Protocol, API secrets y eventos falsos en GA4
Measurement Protocol permite enviar eventos a GA4 desde sistemas conectados a Internet y está diseñado para complementar la recogida automática de la web o la app, no para sustituirla. Para enviar eventos se utiliza, entre otros identificadores, un api_secret creado para el flujo correspondiente.
Si ese secreto queda expuesto, un tercero puede enviar eventos arbitrarios y contaminar los informes. La propia documentación técnica recomienda protegerlo y rotarlo periódicamente cuando exista riesgo de exposición. Por tanto, si observas spam de referencia en GA4 acompañado de eventos extraños que no aparecen en los logs del sitio, revisa primero los secretos y todas las aplicaciones que los utilizan.
No establezcas una rotación trimestral como dogma si tu arquitectura no lo necesita; sí establece una política. El criterio más sólido es rotar cuando se sospeche exposición, al retirar una integración, tras cambios de proveedor y según la política de seguridad del equipo. El inventario de quién posee cada secreto importa tanto como la rotación.
Referral spam en GA4: auditoría del Measurement Protocol y sus secretos
| Control | Qué revisar | Acción |
|---|---|---|
| API secrets | Qué secretos existen y qué sistemas los utilizan. | Eliminar los innecesarios y rotar los expuestos o dudosos. |
| Nombres de evento | Eventos recibidos frente al plan de medición aprobado. | Investigar nombres desconocidos o volúmenes imposibles. |
| Identificadores | client_id, user_id y parámetros esperados. | Validar que siguen el patrón de tus sistemas. |
| Entornos | Producción, staging, CRM, backend y automatizaciones. | Separar responsabilidades y documentar cada origen. |
| Monitorización | Errores, volumen y desviaciones frente a backend/CRM. | Crear alertas y una revisión recurrente. |
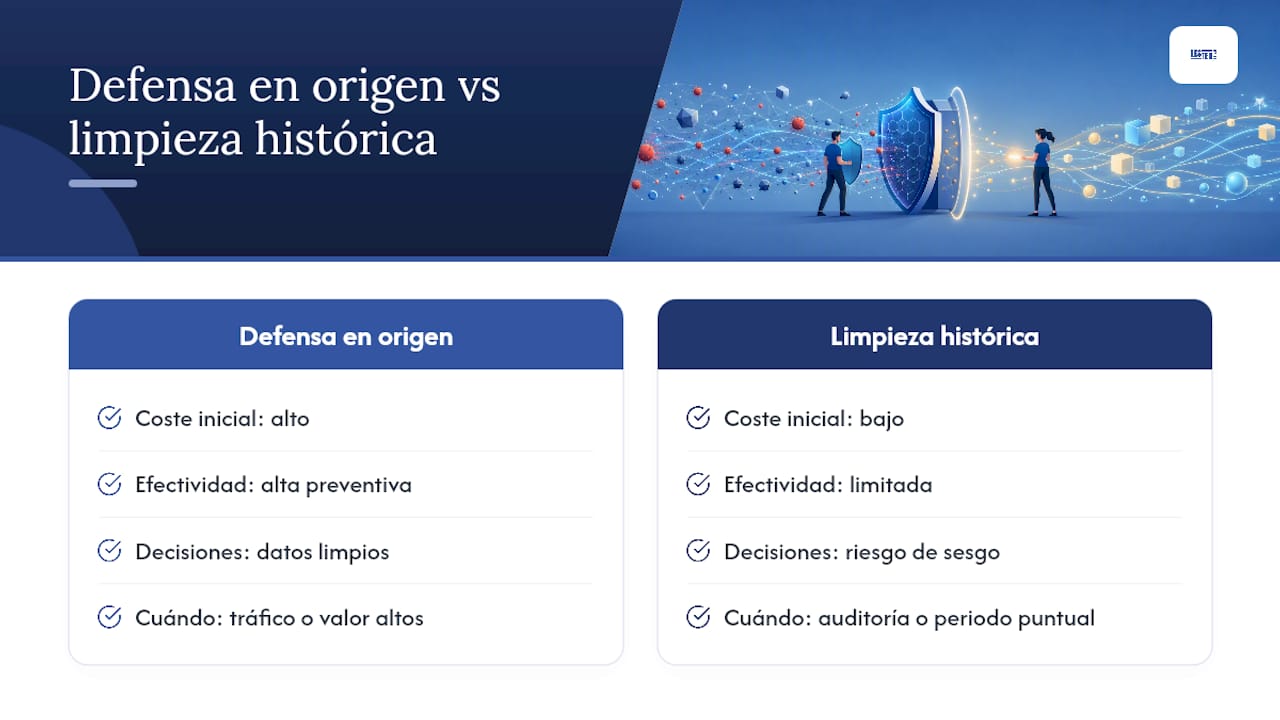
Defensa en origen: server-side tagging, WAF y controles del servidor
Cuando el bot visita de verdad tu sitio, la defensa más eficaz no está en un informe, sino antes de que ese tráfico llegue a convertirse en señal analítica. Un WAF puede aplicar reglas, desafíos y límites de solicitudes. El servidor puede registrar patrones anómalos. Y una capa de server-side tagging puede validar qué eventos y parámetros acepta antes de reenviarlos a GA4 u otras plataformas.
Esto no convierte al server-side tagging en un bloqueador universal. Su valor está en el gobierno: puedes aceptar únicamente eventos conocidos, exigir parámetros mínimos, separar entornos y rechazar entradas que no cumplan tu contrato de datos. Para proyectos donde el spam de referencia en GA4 afecta a presupuestos de marketing o modelos de atribución, esa capa de control reduce la dependencia de listas manuales.
El WAF y Measurement Protocol atacan problemas distintos. Un firewall puede detener solicitudes que llegan a tu infraestructura, pero no puede impedir por sí solo que alguien que conoce un secreto válido envíe eventos directamente a los endpoints de Google. Esa diferencia explica por qué la investigación debe comparar siempre GA4 con logs, backend y herramientas de negocio.
Referral spam en GA4: capas de defensa y qué problema resuelve cada una
| Capa | Qué protege | Ejemplo de uso |
|---|---|---|
| GA4 | Atribución y procesamiento futuro según configuración. | Referencias no deseadas, tráfico interno y revisión de streams. |
| GTM web | Qué etiquetas se disparan cuando la página sí se carga. | Evitar hits bajo condiciones técnicas verificables. |
| Server-side tagging | Validación y gobierno antes de reenviar eventos. | Permitir solo eventos, parámetros y orígenes esperados. |
| WAF / servidor | El sitio y sus recursos frente a tráfico automatizado real. | Challenges, rate limiting y reglas de bot. |
| Reporting / BigQuery | Lectura histórica y análisis depurado. | Excluir patrones conocidos sin destruir el dato bruto. |
Cómo limpiar el análisis histórico después de detectar Referral spam en GA4
GA4 no permite reescribir libremente los datos ya procesados. Por eso, cuando el spam de referencia en GA4 ha contaminado semanas o meses de informes, la estrategia consiste en crear una lectura depurada, no en fingir que el dato original nunca existió.
Para un análisis puntual, una Exploración con un segmento de exclusión suele ser suficiente. Para un dashboard recurrente, puedes mantener la regla en la capa de reporting. Si tienes exportación a BigQuery, la limpieza puede expresarse en SQL y versionarse como parte de tu modelo de datos. Este último enfoque es especialmente útil cuando necesitas recalcular tendencias, conversiones o contribución por canal con criterios reproducibles.
Evita construir una regex gigantesca sin documentación. Cada exclusión debería incluir motivo, fecha de detección, volumen aproximado y responsable. Si dentro de seis meses aparece una fuente parecida, el equipo sabrá si es una reincidencia o una referencia legítima que merece conservarse.
Referral spam en GA4: opciones para depurar datos históricos
| Necesidad | Opción | Resultado |
|---|---|---|
| Analizar rápidamente | Exploración con segmento de exclusión. | Vista limpia para análisis sin alterar el dato original. |
| Dashboard compartido | Filtro en Looker Studio u otra capa de reporting. | Panel operativo excluyendo dominios o patrones documentados. |
| Recalcular métricas con detalle | Exportación a BigQuery y reglas SQL. | Serie histórica reconstruida bajo criterios reproducibles. |
| Auditoría | Registro de dominios, fechas y criterios de exclusión. | Trazabilidad para explicar por qué cambian los números. |
Mantenimiento para que el Referral spam en GA4 no vuelva a dominar tus informes
La higiene de datos funciona mejor como rutina que como proyecto de emergencia. Una revisión corta y frecuente permite detectar cambios antes de que lleguen a una reunión de resultados o a un dashboard ejecutivo. El objetivo no es perseguir cada bot, sino detectar desviaciones que puedan cambiar una decisión.
En una revisión semanal, observa nuevas fuentes, cambios de volumen, engagement, páginas de entrada y distribución geográfica. Una vez al mes, revisa la lista de referencias no deseadas, el cross-domain, filtros y fuentes server-side. De forma periódica, audita permisos y secretos de Measurement Protocol. Así el spam de referencia en GA4 pasa de ser un problema reactivo a un control de calidad.
En Lester Grow, una auditoría de GA4 tiene sentido cuando el problema deja de ser una fuente aislada y empieza a afectar a atribución, reporting o decisiones de inversión. Para arquitecturas más complejas, el server-side tracking permite incorporar validación y gobierno en una capa propia antes del envío a plataformas.
Referral spam en GA4: rutina semanal, mensual y trimestral
| Frecuencia | Revisión | Salida esperada |
|---|---|---|
| Semanal | Fuente/medio, nuevos referrals, picos, engagement y países anómalos. | Lista corta de fuentes a validar. |
| Mensual | Referencias no deseadas, cross-domain, filtros, integraciones y eventos inesperados. | Registro de cambios y responsables. |
| Trimestral | Measurement Protocol, secretos, permisos y arquitectura server-side. | Rotación o cierre de accesos innecesarios. |
| Tras un incidente | Comparación GA4 vs logs, CRM, backend y campañas. | Causa raíz y regla preventiva. |
Referral spam en GA4: cómo pasar de una lista negra a un sistema de calidad de datos
El error más caro al enfrentarse al spam de referencia en GA4 es reducir todo el problema a una lista de dominios. Esa lista puede resolver un síntoma visible durante unos días, pero no explica por qué la propiedad acepta señales que el negocio no reconoce. Un enfoque maduro empieza por definir qué eventos deberían existir, qué sistemas están autorizados a enviarlos y qué fuentes externas forman parte de journeys legítimos.
Ese inventario cambia la forma de investigar. Si aparece un evento purchase desde una fuente extraña, no basta con mirar el dominio. Compáralo con pedidos reales, identificadores de transacción y timestamps del ecommerce. Si GA4 muestra veinte compras y el backend registra dieciocho, existe una discrepancia que merece análisis. Puede ser spam, duplicación, un retraso de procesamiento o una implementación defectuosa. La palabra “spam” no debe sustituir el diagnóstico.
Construye una línea base antes de buscar anomalías
Un equipo que conoce su comportamiento habitual detecta antes el ruido. Guarda una referencia de sesiones por canal, países principales, dispositivos, páginas de entrada y volumen de eventos críticos. Cuando una fuente nueva dispara el tráfico un 300 %, la pregunta correcta no es “¿cómo la bloqueo?”, sino “¿qué cambió y dónde aparece esa señal fuera de GA4?”.
Esta comparación es especialmente útil en proyectos con campañas, afiliación o partners. Un referral poco conocido puede ser un tráfico perfectamente válido. Antes de excluirlo, consulta al equipo de performance, ventas o partnerships. El spam de referencia en GA4 se combate mejor cuando analítica no trabaja aislada.
Usa el plan de medición como contrato de datos
Un plan de medición actualizado debería indicar el nombre de cada evento, sus parámetros, el sistema que lo genera y el entorno donde puede aparecer. Si recibes un evento que no existe en ese contrato, se abre una incidencia. Esta práctica reduce el tiempo de investigación porque el analista no tiene que adivinar si un evento desconocido es nuevo, antiguo o fraudulento.
El mismo principio se aplica a Measurement Protocol. Cada secreto debe tener un propietario y un uso documentado. Si una integración deja de existir, elimina o rota sus credenciales. Si una agencia externa pierde acceso al proyecto, revisa sus permisos. Estas tareas de seguridad son también tareas de calidad analítica.
No confundas atribución con seguridad
Cuando añades un dominio a referencias no deseadas estás corrigiendo cómo GA4 trata una referencia; no estás bloqueando una petición HTTP. Cuando activas un WAF estás protegiendo tu infraestructura; no estás reescribiendo el histórico de Analytics. Cuando filtras en Looker Studio estás mejorando una vista; no estás cambiando el dato de origen. Separar estas capas evita soluciones que parecen funcionar solo porque el problema deja de verse en un informe.
Una arquitectura robusta asigna una responsabilidad a cada nivel: el navegador recoge señales; GTM gobierna etiquetas client-side; el servidor o WAF controla tráfico real; el contenedor server-side valida y transforma eventos; GA4 procesa la medición; y la capa de reporting aplica reglas analíticas documentadas. El Referral spam en GA4 puede aparecer en más de uno de esos puntos, por lo que la solución depende de dónde nace.
Define criterios de cierre para cada incidencia
No cierres un incidente porque “ya no vemos el dominio”. Define qué tendría que cumplirse para considerar resuelto el problema: caída del volumen anómalo, ausencia de eventos desconocidos, coherencia con logs, atribución correcta después de un flujo de prueba y estabilidad durante varios días. Si la fuente desaparece pero los eventos falsos continúan bajo otro nombre, la causa raíz sigue activa.
También resulta útil mantener un pequeño registro de incidentes. Fecha, síntoma, impacto, hipótesis, cambio aplicado y evidencia posterior. Con unas pocas entradas, el equipo empieza a reconocer patrones. Además, ese registro evita que una persona nueva vuelva a introducir un dominio que ya se había descartado como legítimo.
Cuándo merece la pena escalar la solución
Si la contaminación es ocasional y no afecta a decisiones, una combinación de configuración nativa y reporting puede ser suficiente. Si el Referral spam en GA4 cambia conversiones, ROAS, CAC o el reparto presupuestario entre canales, merece una investigación técnica más profunda. En ese punto, comparar GA4 con backend, CRM, logs y campañas deja de ser una buena práctica opcional: es el modo de recuperar confianza en el dato.
Para equipos que quieran revisar la implantación de forma estructurada, la guía de implementación de GA4 ayuda a comprobar que la recogida básica está bien resuelta, mientras que las herramientas de analítica web permiten completar el stack de diagnóstico. También conviene revisar el check de Google Analytics 4 cuando el objetivo es convertir estas revisiones en un proceso repetible.
Convierte la limpieza en una comprobación de negocio
Hay una última mejora que suele marcar la diferencia: no medir el éxito de la limpieza solo por la desaparición de dominios sospechosos. Después de intervenir, compara de nuevo las métricas que el negocio utiliza de verdad. Observa si cambian la tasa de conversión, el reparto de sesiones por canal, el coste por adquisición o el volumen de leads atribuibles a cada fuente. Si los indicadores vuelven a alinearse con CRM, ecommerce y campañas, la corrección ha mejorado la fiabilidad del sistema.
También conviene guardar una versión de referencia de los dashboards antes de aplicar exclusiones importantes. Así podrás explicar por qué una serie histórica cambia cuando el equipo pasa de una vista sin depurar a otra con reglas de calidad. Esta transparencia evita discusiones sobre cifras aparentemente contradictorias y convierte la gestión del spam de referencia en una práctica de gobierno del dato, no en una tarea aislada de mantenimiento. Cuando los equipos entienden qué reglas se aplican, quién las aprueba y qué impacto tienen sobre los KPIs, la analítica gana credibilidad y las decisiones se vuelven más fáciles de defender.
Conclusiones sobre Referral spam en GA4
El Referral spam en GA4 no se resuelve con una única exclusión. Primero hay que identificar si la anomalía es una referencia legítima, un self-referral, un bot que visita el sitio o un evento enviado por una integración externa. Después se aplica el control que corresponde a esa capa.
Las referencias no deseadas ayudan a corregir atribución; los filtros de tráfico interno sirven para actividad propia; GTM web solo puede intervenir cuando la página carga; Measurement Protocol exige proteger sus secretos; y las defensas de servidor son la vía adecuada cuando existe tráfico automatizado real. Para el histórico, el camino es segmentar o reconstruir, no borrar datos procesados.
La mejor prevención frente al Referral spam en GA4 es un sistema sencillo de calidad: plan de medición actualizado, propietarios claros, revisión periódica y reconciliación con fuentes de negocio. Esa combinación permite detectar antes el ruido y evita que una anomalía termine condicionando decisiones de marketing.
Preguntas frecuentes sobre Referral spam en GA4
¿Qué significa referral en GA4?
Es el medio que GA4 utiliza cuando una sesión llega desde otro sitio web y esa referencia participa en la atribución de la sesión. No todo referral es spam: puede ser tráfico legítimo, una pasarela o un self-referral que necesita corregirse.
¿Añadir un dominio a referencias no deseadas elimina el spam?
No. Esa configuración hace que GA4 ignore ese referrer para determinados efectos de atribución, pero no bloquea una visita al servidor ni elimina datos históricos.
¿Puede Google Tag Manager bloquear Referral spam en GA4?
Solo en casos en los que el tráfico carga la página y ejecuta GTM, y siempre que exista una señal fiable para condicionar el disparo. No puede bloquear eventos enviados directamente a GA4 sin pasar por el navegador.
¿GA4 filtra bots automáticamente?
Sí, Google Analytics excluye automáticamente tráfico de bots y arañas conocidos, pero ese mecanismo no garantiza que toda automatización nueva o personalizada sea identificada.
¿Cómo sé si están abusando de Measurement Protocol?
Busca eventos desconocidos, volúmenes incompatibles con backend o CRM, horarios imposibles y patrones de identificadores que no coincidan con tus sistemas. Después revisa qué secretos existen y qué integraciones los utilizan.
¿Puedo borrar el Referral spam en GA4 del histórico?
No puedes reescribir libremente los datos ya procesados. Puedes excluir las fuentes en Exploraciones o dashboards y, si tienes exportación a BigQuery, reconstruir métricas con reglas SQL documentadas.
¿Conviene bloquear IPs sospechosas como tráfico interno?
No como estrategia general. El filtro de tráfico interno está pensado para identificar actividad propia mediante IPs conocidas. Para bots reales, usa defensas del servidor o WAF; para eventos server-side falsos, revisa la fuente de envío.
¿Cada cuánto hay que revisar las referencias?
Depende del volumen y del riesgo, pero una revisión semanal breve de fuentes nuevas y una auditoría mensual de configuración suelen ser suficientes para la mayoría de proyectos.
¿Qué hago si un dominio sospechoso también genera conversiones?
No lo excluyas automáticamente. Reconcílialo con CRM, ecommerce o backend y comprueba identificadores de transacción. Puede ser tráfico legítimo, duplicación o una integración defectuosa.
¿Cuándo merece la pena usar server-side tagging?
Cuando necesitas más gobierno sobre los eventos, varias plataformas comparten la misma capa de medición o la calidad del dato tiene impacto directo en inversión y decisiones. No es obligatorio para todos los sitios.
¿Un WAF soluciona todo el Referral spam en GA4?
No. Un WAF puede frenar bots que llegan a tu infraestructura, pero no controla eventos enviados directamente a Google con credenciales válidas ni corrige por sí solo atribución o históricos.
¿Qué debería incluir una auditoría profesional?
Como mínimo: fuentes y referrals anómalos, cross-domain, filtros, Measurement Protocol, secretos, eventos inesperados, contraste con backend/CRM, reglas server-side y un registro de cambios con evidencia antes y después.